Codex 新手完整指南2
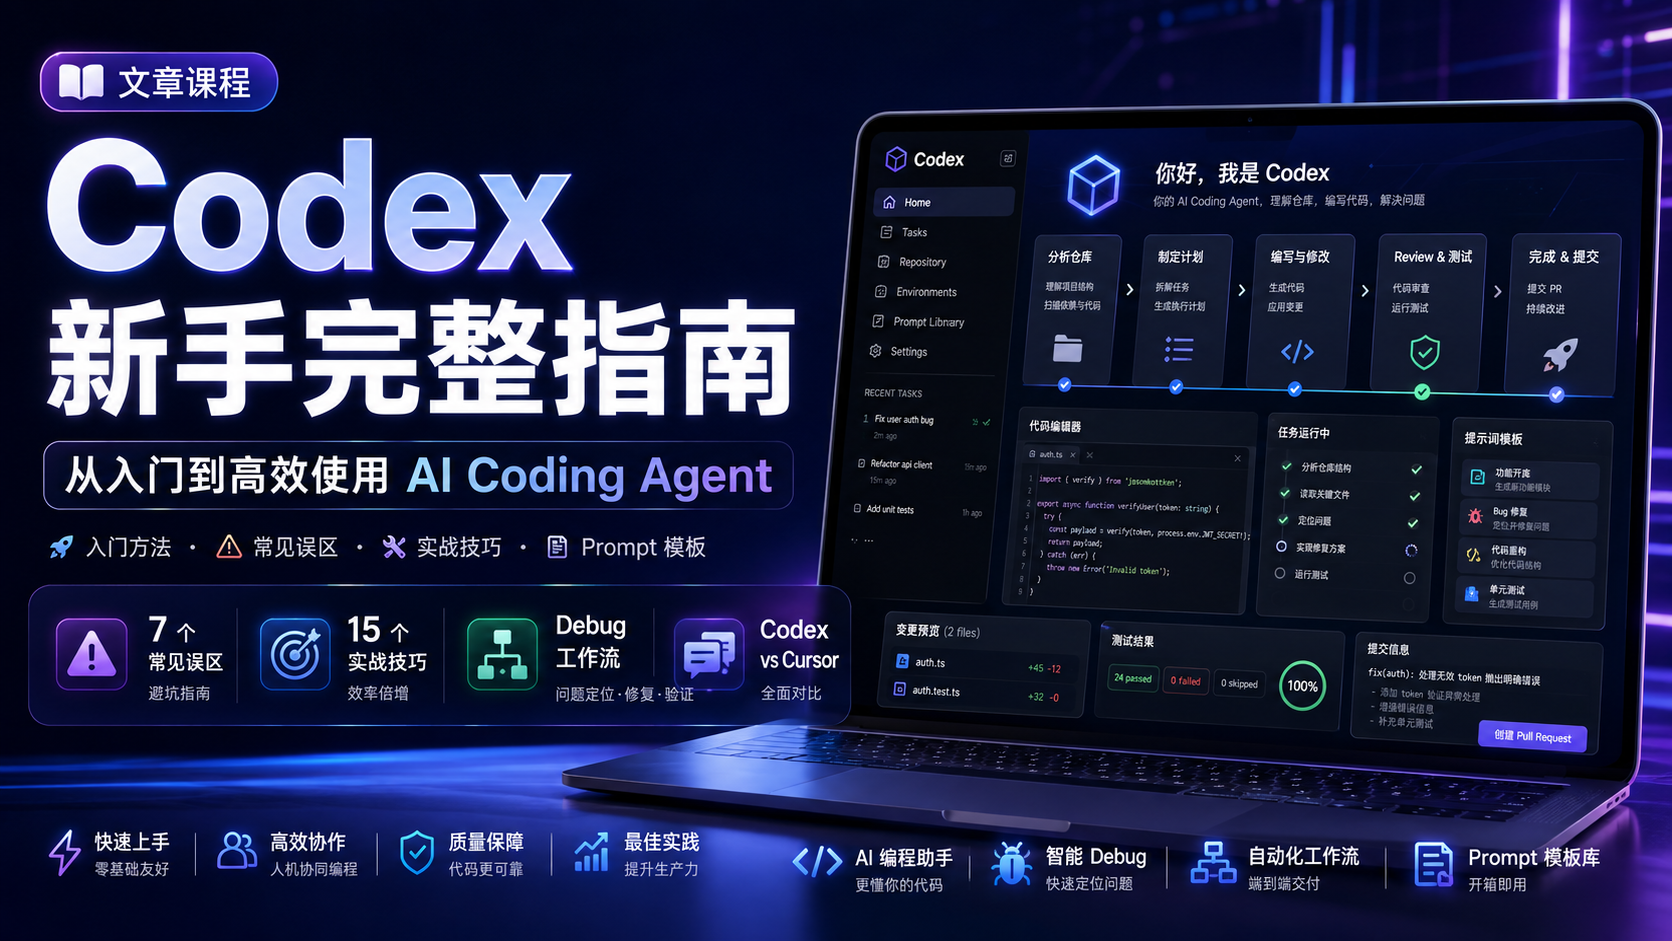
从入门到高效使用 AI Coding Agent
这不是一篇“命令大全”,而是一套从项目理解、任务拆解、Debug、Review 到长期规则管理的 Codex 使用方法。重点不是让 AI 一次写更多代码,而是让每一次修改更可控、更容易检查和迭代。
先记住这 5 件事
① Codex 更接近任务型 Coding Agent,而不是单纯的代码补全;② 动手前先让它理解项目;③ Prompt 要同时给目标、上下文和边界;④ 大任务拆小步,多轮迭代比一次生成稳定;⑤ 真正影响长期效率的是工作流,而不是单条“万能 Prompt”。
课程目录
先建立正确认知:Codex 到底是什么
为什么很多人用了 Codex,效率反而没有提升
新手最常见的 7 个错误
15 个让 Codex 更稳定的实战技巧
可以直接复用的 Prompt 模板
一套更稳的 Codex 开发工作流
如何让 Codex 长期理解你的项目
任务开始前的 Checklist 与进阶路线
一、先建立正确认知:Codex 到底是什么
很多人刚接触 Codex,会下意识把它理解成“更强的代码补全工具”。这种理解太窄了。更合适的定位是:它可以围绕一个开发任务读取项目、分析问题、给出计划,并在明确边界后执行修改。
传统补全工具更关注“当前文件下一行该写什么”,而 Codex 的价值更多体现在“这个任务应该怎么完成”。这也是为什么同样一句需求,在是否提供项目上下文、修改范围和验收方式时,结果会差很多。
对比维度
传统补全工具
Codex
工作方式
局部代码补全
围绕任务分析并执行
理解范围
当前文件或局部代码
项目结构与相关文件
交互方式
自动补全为主
多轮协作
核心能力
生成代码
理解 + 分析 + 执行
更适合的场景
局部编码
Agent Workflow
核心认知
AI Coding 的上限,很大程度取决于上下文质量。上下文不足时,AI 会用猜测补齐缺失信息;猜得越多,bug、架构偏移和无关 diff 就越容易出现。
二、为什么很多人用了 Codex,效率反而没有提升
常见的体验是:刚开始觉得生成速度很震撼,于是不断让 AI 直接改代码;随后 bug 和无关修改越来越多,最后又花大量时间回滚和排查。问题往往不是“AI 不会写代码”,而是整个使用过程缺少约束。
更稳的顺序应该是:
先理解项目
再确认需求
把任务拆小
限定范围后执行
最后 Review、测试、迭代
一句话概括
Codex 的价值不是替你多写几百行代码,而是帮你把开发过程变成一套可以分析、执行、检查、回滚和继续迭代的流程。
三、新手最常见的 7 个错误
错误 1:把 Codex 当聊天机器人,只给一句愿望
例如只说“帮我写一个博客系统”。这句话缺少技术栈、现有结构、数据来源、UI 约束、依赖限制和部署方式,AI 只能自己补全大量假设。
推荐写法
You are working in an existing Next.js project.
Goal:
Build a blog list page.
Context:
- Framework: Next.js App Router
- Styling: Tailwind CSS
- Data source: markdown files
- No database
- No new dependencies
Before coding:
1. Analyze project structure
2. Explain implementation plan
3. Identify affected files
4. Wait for approval
重点不是 Prompt 越长越好,而是把“目标、现状、约束、执行顺序”说清楚。
错误 2:不给上下文
“这个组件为什么报错?”几乎没有足够信息。至少应该说明框架、期望行为、实际表现、错误日志、相关文件,以及最近做过什么改动。
Debug 前先补上下文
Analyze this bug.
Context:
- Framework: React
- Expected behavior: login redirects to dashboard
- Actual behavior: nothing happens
- Error: Cannot read property 'map' of undefined
- Related files: login.tsx, auth.ts
Do not fix yet.
First identify the root cause.
错误 3:一次性给太大的需求
“帮我做一个 SaaS”属于典型的大而模糊任务。一次输出越多,越容易出现遗漏、上下文漂移和无法 Review 的大段修改。
先拆阶段
Break this project into phases.
For each phase, include:
- goal
- files affected
- risks
- dependencies
- test strategy
一个常见拆法是:需求澄清 → 数据设计 → API 设计 → 页面实现 → 测试 → 部署。具体阶段数不重要,重要的是每一步都能单独验证。
错误 4:一上来就让 AI 直接修 Bug
如果直接说“修复这个 bug”,AI 很容易边猜根因边改代码,甚至顺手重构。更稳的方式是把“定位”和“修改”拆成两轮。
高级 Debug Workflow
Do NOT fix the bug yet.
First:
1. Identify the root cause
2. Explain why it happens
3. List possible fixes
4. Compare tradeoffs
5. Recommend the smallest safe fix
Debug 的关键不是“尽快改”,而是“尽快定位正确的问题”。根因判断错了,改得越快,后续回滚成本越高。
错误 5:不限制修改范围
AI 很容易顺手统一格式、重命名、加依赖或者改旁边的代码。原本只想修一个小问题,最后可能变成一大段 diff。
冻结修改范围
Only modify:
- auth.ts
- login.tsx
Do not touch:
- package.json
- database schema
- unrelated files
真实项目中,最有价值的修改通常不是“改得最多”,而是范围最清楚、最容易 Review、最容易回滚。
错误 6:AI 写完就直接用,不做 Review
生成和审查是两种不同的任务。完成第一轮修改后,再让 AI 切换到审查视角,通常更容易发现边界情况、类型问题、潜在空值、安全风险和无意义复杂度。
第二轮:让 AI 自审
Review the code you just generated.
Check:
- bugs
- edge cases
- security risks
- performance issues
- maintainability
错误 7:每个任务都从零解释,没有长期规则
如果项目已经有固定规范,就不要每次重复口述。可以建立规则文件,让 Codex 在每个任务开始前先读取。
coding_rules.md 示例
Coding Rules:
- Keep diffs small
- No unnecessary dependencies
- Prefer readability
- Preserve architecture
- Do not rewrite unrelated code
规则文件的作用不是让 AI “更聪明”,而是减少随机发挥,让长期输出更稳定。
错误方式
更稳的方式
直接让 AI 写代码
先分析项目、列计划,再动手
一次性给大需求
拆成多个可独立验收的阶段
不限制修改范围
明确可改文件和禁止触碰的区域
直接“修复 bug”
先找根因,再比较方案,再做最小修复
目标模糊
明确目标 + 约束 + 验收方式
AI 写完直接使用
再做一次 Review 与测试
每次重讲项目规则
建立长期规则文件并先读取
四、15 个让 Codex 更稳定的实战技巧
技巧 1:永远先分析,再写代码
先让 Codex 解释当前结构、数据流、风险点和执行计划。真正的软件开发不是单纯“写代码”,而是理解问题、控制风险和保持一致性。
Before coding:
1. Analyze the current flow
2. Explain the data flow
3. Identify risky areas
4. Propose an implementation plan
技巧 2:先限制,再生成
“优化这个组件”太宽。把优化目标和禁止事项同时写出来,边界越清晰,结果越稳定、diff 越小。
Optimize for:
- readability
- maintainability
Do not:
- change public APIs
- add dependencies
- rewrite unrelated code
技巧 3:让 AI 主动提问
当需求信息不完整时,与其让 AI 自己猜,不如明确要求它先暴露缺失信息和假设。
Before implementation, ask me any missing questions needed to avoid incorrect assumptions.
技巧 4:让 AI 先读项目
进入一个陌生仓库时,先让它梳理架构、编码习惯、API 结构和风险区域,再开始修改。
Analyze this repository first.
Explain:
- architecture
- coding patterns
- API structure
- risky areas
技巧 5:坚持最小改动原则
真实项目更看重可 Review、可回滚和低风险。不要为了“更漂亮”把一个小修复扩成大重构。
Apply the minimal possible fix.
Do not:
- refactor unrelated code
- rename variables
- change formatting
技巧 6:冻结修改范围
在敏感任务里明确 Only modify / Do not touch,可以明显减少无关修改和上下文漂移。
Only modify:
- auth.ts
- login.tsx
Do not touch:
- package.json
- tests
- unrelated files
技巧 7:Debug 时先找根因
把“定位”从“修复”中独立出来。先解释 why,再比较方案,最后才执行修改。
Do NOT fix yet.
First:
1. identify root cause
2. explain why
3. compare solutions
技巧 8:多轮迭代,大于一次生成
复杂任务更适合 Analyze → Plan → Implement → Review → Test → Refine。每一轮只承担一种主要职责,更容易控制。
技巧 9:让 AI Review 自己
完成修改后,让它从审查视角重新看一遍,重点检查 bug、边界、性能和可维护性。
Review the code you just wrote.
Check:
- bugs
- edge cases
- performance
- maintainability
技巧 10:给 AI 一个明确角色
角色的作用不是“装专业”,而是明确关注点。例如后端更关注可靠性与数据,安全角色更关注权限与风险,QA 更关注测试和边界。
Act as a senior backend engineer focused on scalability.
Review this API.
技巧 11:先生成计划文档
方向没有确认前,先让 AI 生成 implementation_plan.md 一类的计划,比直接改代码更容易 Review,也更容易提前发现风险。
Create an implementation plan before coding.
Include:
- risks
- edge cases
- rollout strategy
技巧 12:把 Context Engineering 当成基础能力
README、架构文档、规则文件、示例代码、测试用例和 API 说明,都是让 AI 更准确理解项目的上下文。上下文不是附加项,而是工作流的一部分。
技巧 13:不要追求“万能 Prompt”
真实开发很少一次就得到完美结果。更重要的是能快速补信息、改边界、看结果,再进入下一轮。
技巧 14:建立长期规则文件
把团队稳定不变的要求固化成文件,例如小 diff、禁止无关依赖、优先可读性、保持架构等。每次任务前先让 Codex 读取。
技巧 15:把 AI 当成需要管理的执行者
更合适的心态是:它执行速度很快,但仍需要目标、边界、上下文、Review 和验收。不要完全放任,也不要只把它当补全器。
五、可以直接复用的 Prompt 模板
下面这些模板不追求“万能”,而是覆盖最常见的开发动作。使用时把其中的文件名、框架、错误信息和限制替换成你的真实项目内容。
1. 项目理解 Prompt
Analyze this repository before making changes.
Explain:
- architecture
- important modules
- coding conventions
- risky areas
2. Debug Prompt
Do NOT fix the bug yet.
First:
1. identify root cause
2. explain why
3. compare fixes
4. recommend the smallest safe fix
3. 最小修复 Prompt
Apply the minimal safe fix.
Do not rewrite unrelated code.
4. Review Prompt
Review this code as a senior engineer.
Check:
- bugs
- security
- maintainability
- edge cases
5. 测试生成 Prompt
Generate tests.
Include:
- happy path
- edge cases
- error cases
6. 重构 Prompt
Refactor for readability.
Do not change behavior.
Do not change public APIs.
7. 安全审查 Prompt
Review this code for security risks.
Explain the risk before proposing changes.
8. API 设计 Prompt
Review this API design.
Focus on:
- errors
- auth
- scalability
六、一套更稳的 Codex 开发工作流
如果只保留一套流程,可以使用下面这个六步循环。它的优势是每一步都能单独确认,出现问题时也容易知道应该回到哪一层。
阶段
主要任务
你需要确认什么
Analyze
读取项目和上下文
它是否理解了现状
Plan
给出实施方案
方向、范围、风险是否合理
Implement
执行小范围修改
是否只改了允许的内容
Review
审查刚才的变更
有没有 bug、边界或无关复杂度
Test
运行或补充测试
是否满足预期行为
Refine
根据结果微调
是否需要继续小步迭代
推荐节奏
复杂任务不要追求“一轮完成”。每一轮只解决一个明确问题,确认后再进入下一轮。这样更可控,也更容易 Review 和回滚。
七、如何让 Codex 长期理解你的项目
如果一个项目会长期使用 Codex,建议把稳定信息整理成文档,而不是散落在每一次聊天里。源教程推荐的思路可以整理成一个简单的 /docs 目录:
/docs
architecture.md
coding_rules.md
api_contract.md
architecture.md:说明主要模块、数据流和关键边界。
coding_rules.md:记录小 diff、依赖、命名、可读性、禁止无关重构等长期规则。
api_contract.md:记录接口输入输出、错误结构和约束。
这些文件的意义是减少重复解释,并让不同任务在同一套项目规则下执行。
八、任务开始前的 Checklist 与进阶路线
开始修改前,先过一遍这 9 项
☐ 是否明确说明了目标?
☐ 是否提供了必要上下文?
☐ 是否限制了修改范围?
☐ 是否要求最小改动?
☐ 是否先分析再执行?
☐ 是否先生成了计划?
☐ 是否要求 Review?
☐ 是否安排测试或验证?
☐ 是否避免把一个大需求一次性丢给 AI?
从新手到熟练,大致会经历 5 个阶段
阶段
核心能力
1. 会描述任务
能把目标、上下文和约束说清楚
2. 会拆任务
能控制范围、降低风险、小步推进
3. 会 Debug
能先找根因、比较方案、再修改
4. 会 Review
能看 diff、识别风险、拒绝过度重构
5. 会设计 Workflow
能维护规则、上下文和长期协作流程
结语:真正拉开差距的是工作流
刚开始使用 Codex 时,不要把目标定成“一句 Prompt 做完整项目”。更稳的做法是:先理解项目,再分析问题,然后给出计划,接着执行最小修改,最后 Review、测试和继续迭代。
当你开始习惯给上下文、限制范围、拆分任务、先定位再修复,并把长期规则沉淀进项目文档时,Codex 才真正从“会生成代码的工具”变成一个可控的开发协作者。
最终原则
先理解,再执行;先限制,再生成;小步修改,持续 Review。